
Mit Zugriffsrechten auf Ebene einer Organisationseinheit können Sie Benutzern Zugriff auf eine bestimmte Organisationseinheit statt auf ein gesamtes Kontrollprogramm gewähren, sodass lokale Manager, regionale Verantwortliche und externe Prüfer nur die für sie relevanten Informationen erhalten. In diesem Artikel werden die Zugriffsebenen erläutert und erklärt, wie man sie zuweist.
Hinweis: Sie benötigen Administratorzugriff auf eine Organisationseinheit oder eine allgemeine Administratorrolle, um deren Zugriffsrechte zu verwalten.
Die drei Zugriffsebenen
Die Zugriffsrechte für Organisationseinheiten sind genauso aufgeteilt wie an anderer Stelle in Impero: Anzeigen, Bearbeiten und Administrator.
- Anzeigen: Kann alles für die Organisationseinheit einsehen, aber nichts ändern.
- Bearbeiten: Kann alles für die Organisationseinheit einsehen und bearbeiten - einschließlich der Verwaltung von Zuweisungen für zugehörige Kontrollen (wer sie durchführt und wer sie prüft, für diese Organisationseinheit).
- Administrator: Kann alles für die Organisationseinheit einsehen und bearbeiten und zusätzlich anderen Nutzern Zugriff auf die Organisationseinheit gewähren. Das Gewähren von Zugriff ist der einzige Unterschied zwischen Administrator und Bearbeiter.
Entscheidend ist: Auf keiner dieser Ebenen kann ein lokaler Nutzer das Design einer Kontrolle ändern, sodass Titel, Beschreibung, Tags, Zeitplanung und Aufgaben an das zentrale Framework gebunden bleiben. Nutzer mit Bearbeiter- oder Administratorzugriff können nur die Zuweisungsdetails für ihre eigene Organisationseinheit ändern. Genau das macht das Prinzip "zentral organisiert, lokal verwaltet" aus.
Wie weise ich einer Organisationseinheit Zugriffsrechte zu?
- Klicken Sie im linken Menü auf "Organisationseinheiten" und öffnen Sie eine vorhandene Organisationseinheit oder erstellen Sie eine neue.
- Gehen Sie zum Abschnitt "Nutzer mit Zugriff auf diese Organisationseinheit" und fügen Sie Nutzer jeweils zu Kontrollen und Risiken hinzu.
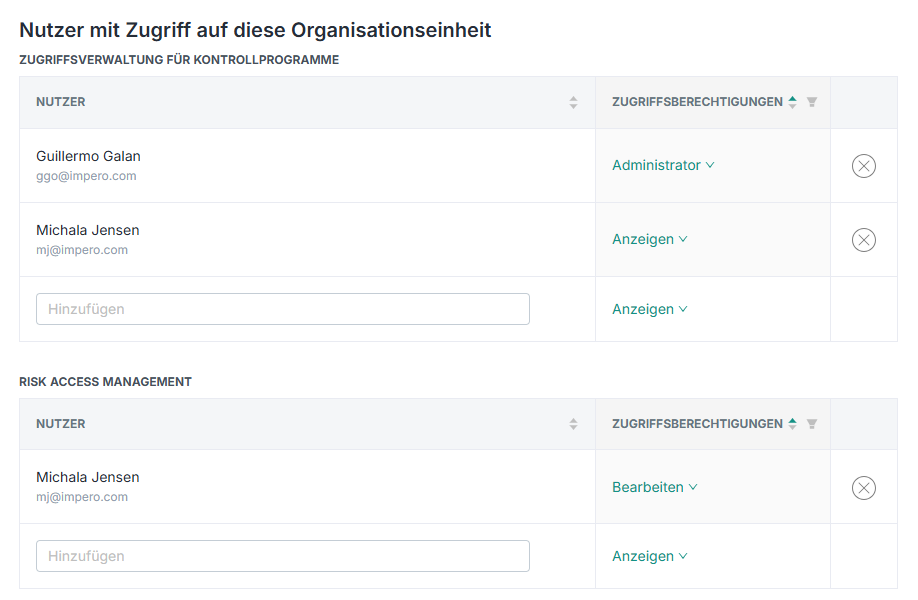
- Wählen Sie die Zugriffsrechte der Nutzer aus: Anzeigen, Bearbeiten oder Administrator.
Ein Benutzer sieht nur die Organisationseinheiten - und die Kontrollprogramme -, auf die ihm Zugriff gewährt wurde. Alles andere bleibt verborgen.
Anwendungsbeispiel: Einem externen Prüfer Zugriff auf eine Organisationseinheit gewähren
Damit ein externer Prüfer nur die Kontrollen Ihrer deutschen Organisationseinheit einsehen kann, legen Sie die Organisationseinheit für diese deutsche Tochtergesellschaft an (oder verwenden Sie eine bereits vorhandene) und gewähren Sie dem Prüfer Zugriffsrechte - mit Betrachterzugriff wird sichergestellt, dass der Prüfer nur den Inhalt einsehen kann. Wenn sich der Prüfer anmeldet, kann er nur Daten sehen, die sich auf diese bestimmte deutsche Organisationseinheit beziehen - Daten anderer Organisationseinheiten werden nicht angezeigt.
Hinweis: Der Zugriff auf Organisationseinheiten ersetzt nicht den Zugriff auf Kontrollprogramme - Sie können je nach den Anforderungen eines Nutzers das eine, das andere oder beides gewähren. Das Ziel ist mehr Flexibilität bei der Festlegung des Zugriffsumfangs, nicht ein erzwungener Wechsel.